
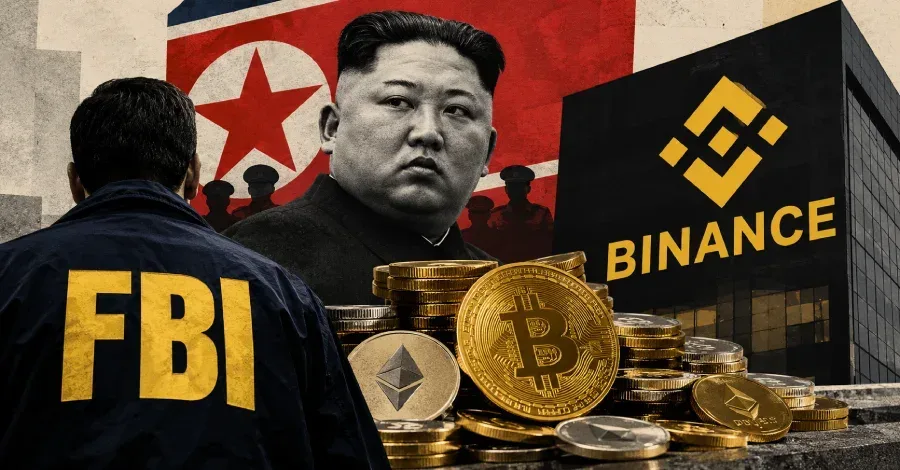
Ce circulă pe rețele ca zvon — „ar fi fost nord-coreenii” — nu mai este zvon de pe 31 octombrie. Este atribuire oficială, formulată într-o alertă FBI cu titlu explicit, susținută independent de trei firme de analiză blockchain. Ce rămâne însă nestabilit e altceva, iar distincția contează.
Acest material reconstituie atacul asupra Binance minut cu minut, urmărește banii, și arată exact unde se termină probele și unde începe evaluarea.
Cuprins
1. Cronologia atacului și cifrele
2. Cum a fost spart Binance
3. Banii: ce s-a înghețat, ce a dispărut
4. Atribuirea FBI și TraderTraitor
5. Dezmințirea Coreei de Nord
6. Unde se opresc probele
7. Ce a făcut Binance cu pierderea
8. Legătura cu prăbușirea piețelor
9. Surse
1. Cronologia atacului și cifrele
Atacul a început joi, 29 octombrie, la ora 16:05 ora New Yorkului, pe rețeaua XRP Ledger, și s-a extins la 16:20 pe Ethereum și Bitcoin. Tranzacția principală de pe Ethereum, la 16:24, a conținut 64 de transferuri. O a doua rundă a lovit rețelele Avalanche și Polygon la 19:05. Ultima tranzacție pe Ethereum a fost înregistrată la 19:56.
Firma de analiză TRM Labs a descris operațiunea astfel: „An attacker moved approximately 6.36 billion USD out of Binance wallets on 10 blockchains.” — un atacator a mutat aproximativ 6,36 miliarde de dolari din portofelele Binance, pe zece blockchainuri.
O singură tranzacție a depășit 2,5 miliarde de dolari, potrivit firmei Elliptic.
| Rețea | Valoare furată |
|---|---|
| Ethereum | 3,8 miliarde de dolari |
| Bitcoin | 18.270 BTC, circa 1,5 miliarde |
| TRON | 628 milioane |
| XRP | 296 milioane |
| Solana | 96 milioane |
| Total raportat | între 6,3 și 6,43 miliarde, după sursă |
Cifra nu e însă una singură, iar diferențele dintre surse trebuie spuse pe față. FBI vorbește de „peste 6 miliarde”. Al Jazeera și majoritatea preluărilor folosesc 6,3 miliarde, cifra care a circulat imediat după incident. TRM Labs a măsurat 6,36 miliarde. Elliptic scrie 6,4 miliarde. Iar Binance a rezervat 6,34 miliarde pentru acoperirea pierderii. Nicio sursă nu contrazice alta frontal: diferențele vin din momentul evaluării și din prețul activelor la acel moment.
Numărul de rețele diferă și el: TRM Labs a numărat zece blockchainuri, iar relatările bazate pe alerta FBI vorbesc de unsprezece, cu 82% din valoare pe Ethereum și Bitcoin.
Recordul anterior aparținea bursei Bybit, jefuită în februarie 2025 de aproximativ 1,5 miliarde de dolari — atac atribuit tot de FBI aceleiași activități nord-coreene.
2. Cum a fost spart Binance
Ținta a fost portofelul „fierbinte” — cel conectat permanent la internet, folosit pentru tranzacțiile curente. Co-directorul executiv Richard Teng a declarat că atacatorii au exploatat un protocol numit EIP-7702, un standard Ethereum care permite unui cont obișnuit să se comporte temporar ca un contract inteligent, delegându-și drepturile de semnare.
Prima explicație dată public de companie a fost laptopul compromis al unui inginer. Ulterior, pe 31 octombrie, Binance a raportat „puncte suplimentare de breșă”. Compania susține că nu a găsit dovezi privind scurgerea vreunei chei private.
Potrivit unei relatări Sky News, atacatorii s-ar fi pregătit cu cel puțin 36 de ore înainte. Mark Karpeles, fostul șef al bursei Mt. Gox, a declarat pentru Reuters că atacatorii „probably accessed keys for at least two Binance wallets” — probabil au obținut accesul la cheile a cel puțin două portofele. Este o ipoteză a unui terț, nu o constatare a anchetei.
CNBC a relatat, citându-l pe Richard Teng, că vectorul inițial ar fi fost o serie de interviuri de angajare false, combinate cu un instrument de inteligență artificială. Nu am putut accesa materialul integral pentru a verifica formularea exactă, așa că îl consemnăm ca relatare CNBC, nu ca fapt confirmat de noi. Metoda corespunde însă tiparului documentat anterior pentru grupările nord-coreene.
3. Banii: ce s-a înghețat, ce a dispărut
Reacția emitenților de stablecoin a fost rapidă, și e singurul motiv pentru care aproape jumătate din sumă a putut fi blocată.
Tether a înghețat portofele la ora 17:01, Circle trei minute mai târziu. La 18:06, Tether a blocat portofelul fierbinte al Binance; Circle a făcut același lucru la 19:53. Abia la 20:10 compania a revocat permisiunile portofelului compromis.
Elliptic afirmă că 2,85 miliarde de dolari din fondurile furate au fost înghețate sau confiscate — aproximativ 45% din total. Blocarea a fost făcută pe blockchain de Tether, Circle, Ripple, Arbitrum și Optimism. Cifrele diferă între surse: Reuters a raportat peste 2,3 miliarde blocate de Tether și Circle, iar alte evidențe indică aproape 3 miliarde în stablecoin.
Restul — între 1,8 și 3,3 miliarde de dolari, în funcție de sursă — se afla încă la atacatori. Elliptic a urmărit mișcarea prin mii de portofele și a constatat semne de spălare automatizată, precizând totodată că nu există dovezi că agenți de inteligență artificială ar fi dirijat tranzacțiile.
4. Atribuirea FBI și TraderTraitor
Pe 31 octombrie, FBI a emis o alertă intitulată fără echivoc „North Korea Responsible for $6 Billion+ Binance Attack”. Fraza de atribuire din corpul alertei este formulată la fel de direct: „The Federal Bureau of Investigation (FBI) is releasing information advising the Democratic People’s Republic of Korea (North Korea) was responsible for the theft of more than $6 billion USD in virtual assets from cryptocurrency exchange Binance, on or about October 29, 2026.”
Trei precizări pe care formularea oficială le impune. Verbul folosit este „was responsible for” — a fost responsabilă — nu „evaluăm” sau „suspectăm”. Cifra oficială a FBI este „more than $6 billion”, nu una exactă. Iar data este dată cu formula juridică „on or about” — la data de sau în jurul datei de 29 octombrie.
Biroul a publicat zeci de adrese de portofel Bitcoin și Ethereum și a cerut platformelor din domeniu să blocheze tranzacțiile către și dinspre acestea. Alerta a fost emisă împreună cu Serviciul Secret american și cu divizia de investigații penale a fiscului american (IRS-CI).
Eticheta folosită este TraderTraitor. Formularea FBI e tehnică: biroul spune că „refers to this specific North Korean malicious cyber activity as «TraderTraitor»” — denumește astfel această activitate cibernetică nord-coreeană, nu neapărat o unitate cu organigramă. Potrivit agenției americane de securitate cibernetică CISA, este o grupare sponsorizată de stat, activă în furturi de criptomonede din cel puțin 2020, și se consideră că face parte din Lazarus Group.
Distincția contează pentru acuratețe: sancțiunile Trezoreriei SUA din 2019, care descriu structura ca fiind controlată de principalul serviciu de informații al Phenianului, vizează Lazarus Group, nu eticheta TraderTraitor, apărută ulterior. În alte rapoarte de securitate, aceeași activitate e urmărită și sub numele Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces sau UNC4899.
Atribuirea nu vine doar de la FBI. TRM Labs a evaluat cu „high confidence” — încredere ridicată — că atacul aparține TraderTraitor. Chainalysis a ajuns la aceeași concluzie. Elliptic a declarat: „The on-chain evidence links the $6.4 billion theft from Binance to the DPRK and Elliptic’s analysis supports the FBI’s attribution specifically to the North Korean state-linked group TraderTraitor.”
Serviciul Secret american a anunțat că lucrează la urmărirea, înghețarea și recuperarea fondurilor.
Un detaliu care merită reținut: Binance însăși nu a atribuit atacul nimănui. Richard Teng, pe X: „Our investigation has not attributed responsibility to any individual.” — ancheta noastră nu a atribuit responsabilitatea niciunei persoane.
5. Dezmințirea Coreei de Nord
Dezmințirea a venit de la Kim Yo Jong, sora liderului Kim Jong Un, într-o declarație publicată de agenția de stat KCNA pe 3 noiembrie.
Citate din textul difuzat: „As regards this extra-large incident, the U.S. has made a trite provocation of linking it with the Democratic People’s Republic of Korea again” — în legătură cu acest incident de proporții, Statele Unite au recurs din nou la banala provocare de a-l lega de Republica Populară Democrată Coreeană.
Despre FBI: „The FBI is trying to brand the DPRK as a «cyber criminal state»”, iar acuzația ar fi „absurd rhetoric and nothing new” — retorică absurdă și nimic nou. Și, în final: „It is a grave political provocation against the DPRK that the U.S. misleads the international public opinion as if all the cybercrimes in different parts of the world are our deeds.”
Dezmințirea e consecventă cu poziția istorică a Phenianului, care respinge sistematic orice acuzație de atac informatic.
6. Unde se opresc probele
Aici e nuanța care lipsește din aproape toate preluările, și e singura care contează metodologic.
Vasili Vidmanov, director de operațiuni și șef al investigațiilor la AMLBot, a formulat limita cu precizie: „Onchain analysis can link wallets to one actor. It can’t prove nationality or state sponsorship.” — analiza pe blockchain poate lega portofelele de un singur actor, dar nu poate dovedi naționalitatea sau sponsorizarea statală.
Același specialist adaugă însă, în cealaltă direcție: „The evidence supporting the DPRK attribution is cumulative and goes well beyond speculation.” — probele care susțin atribuirea către Coreea de Nord sunt cumulative și depășesc cu mult speculația. El precizează că fondurile furate de la Binance și cele din atacul asupra Bitget converg în portofele comune.
La asta se adaugă o constatare simplă: FBI nu și-a publicat integral concluziile criminalistice.
Opinia autorului: formularea corectă nu e nici „zvon”, nici „s-a dovedit”. Este atribuire oficială a unei agenții federale americane, confirmată independent de trei firme de analiză blockchain, bazată pe tipare de portofel și de spălare — un standard de probă serios, dar care, prin natura lui tehnică, nu poate stabili singur cetățenia executanților. Cine spune „e doar un zvon” ignoră alerta FBI. Cine spune „s-a dovedit” ignoră ce poate și ce nu poate demonstra analiza on-chain.
7. Ce a făcut Binance cu pierderea
Compania a oprit tranzacționarea și retragerile pe 29 octombrie și le-a reluat pe 1 noiembrie, începând cu Ethereum, USDT, USDC și câteva tokenuri proprii. A anunțat că acoperă integral pierderea: „Binance will absorb the financial impact of these stolen funds, not our users.”
Pentru asta a rezervat 6,34 miliarde de dolari, folosind fondul de asigurare SAFU, fondul de asigurare pentru contracte futures, rezerva proprie de bitcoin și trezoreria corporativă. Pe 31 octombrie anunța că a reconstituit 90% din pierderi, restul fiind tokenuri mai puțin lichide. O dovadă a rezervelor era programată pentru 2 noiembrie.
Reluarea retragerilor, pe 1 noiembrie, de la ora 06:00 UTC și pe toate cele 15 rețele, arată cât de aproape a fost compania de o fugă a clienților. În primele nouă ore și jumătate, Binance a procesat retrageri de 4,649 miliarde de dolari și depuneri de 1,01 miliarde — o ieșire netă de aproximativ 3,64 miliarde de dolari într-o singură dimineață. Cifrele sunt comunicate de companie.
Dimensiunea problemei se vede într-o singură comparație: fondul SAFU valorează circa un miliard de dolari. Suma furată e de peste șase ori mai mare.
Sean Foley, de la Macquarie University, a rezumat lecția structurală: „Any assets held at a centralised exchange are only as safe as the exchange itself.” — orice activ ținut la o bursă centralizată e în siguranță exact în măsura în care e bursa însăși. Majoritatea polițelor de asigurare pentru infracțiuni și riscuri cibernetice nu acoperă criptomonedele furate.
8. Legătura cu prăbușirea piețelor
Atacul a lovit imediat prețurile. Bitcoin a scăzut cu 5%, sub 80.000 de dolari, atingând un minim de șase săptămâni la 76.368 de dolari. Ether a pierdut peste 3%, până la 2.178 de dolari, minim de două luni. Acțiunile Coinbase au scăzut cu 4,8%, deși bursa a precizat că nu a fost afectată.
O precizare necesară: piața cripto era deja sub presiune din cauza dobânzilor americane ridicate și a cererii slabe pentru fondurile tranzacționate la bursă. Nicio sursă nu atribuie întreaga scădere exclusiv atacului.
Iar pe 5 noiembrie a venit un al doilea șoc, fără legătură cu primul: vânzările masive din sectorul tehnologic american, declanșate de temerile privind centrele de date pentru inteligență artificială, au readus bitcoin în jurul a 75.955 de dolari. Detaliile acelei zile și legătura ei cu alegerile de mijloc de mandat din Statele Unite sunt într-un material separat.
Două lovituri diferite, în opt zile, în același sector. Prima a fost un furt. A doua, o reevaluare.
9. Surse
- Al Jazeera — ce se știe despre cel mai mare furt cripto din istorie
- CoinDesk — dezmințirea Coreei de Nord și atribuirea FBI către TraderTraitor
- Federal Bureau of Investigation — alerta oficială de atribuire, 31 octombrie 2026 (sursă primară)
- CISA — avertizarea oficială privind activitatea TraderTraitor
- Departamentul Trezoreriei SUA — sancțiunile din 2019 împotriva Lazarus Group
- Departamentul Trezoreriei SUA — sancționarea mixerului Sinbad
- Elliptic — analiza on-chain și fondurile înghețate
- TRM Labs — evaluarea privind TraderTraitor
- KCNA — agenția de stat care a difuzat declarația Kim Yo Jong




1 comentariu. Lasă unul nou
Sure bro, a fost Korea de Nord