Prompt injection e motivul pentru care, în 2026, un atacator nu mai are nevoie să-ți spargă parola sau calculatorul — îi ajunge să păcălească AI-ul pe care îl folosești deja, cu drepturi depline, logat în contul tău. Până acum, atacatorii scanau site-uri după vulnerabilități de cod. Acum construiesc site-uri, recenzii de produs sau emailuri special concepute să dea comenzi ascunse asistenților AI — comenzi pe care tu nu le vezi, dar pe care AI-ul le execută crezând că vin de la tine.


Nu e un risc doar pentru programatori sau echipe IT. Dacă folosești ChatGPT, Copilot, Gemini, Claude sau orice browser cu asistent AI integrat — și o fac deja sute de milioane de oameni săptămânal — ești expus. Ghidul de mai jos e scris să fie util cuiva care habar n-are ce e o vulnerabilitate zero-day, nu doar cuiva din securitate cibernetică.
Cuprins
1. Ghid rapid: cum te protejezi de prompt injection, pas cu pas
2. Ce este prompt injection și cum funcționează mecanismul
3. Injectare directă vs. injectare indirectă
4. EchoLeak: cum a golit un singur email conturi Microsoft 365 Copilot
5. CometJacking: un click transformă browserul AI într-un hoț de date
6. ChatGPT Atlas: cum a trimis un agent o demisie în locul unui răspuns automat
7. Atacuri „în sălbăticie”: ce a găsit Unit 42 pe site-uri reale
8. Experimentul care arată riscul pentru cumpărători obișnuiți
9. Surse
1. Ghid rapid: cum te protejezi de prompt injection, pas cu pas
Înainte de partea tehnică, regulile pe care le poate aplica oricine, indiferent de nivelul de cunoștințe:
- Nu lăsa un agent AI să acționeze singur pe cont propriu în servicii importante — email, cont bancar, plăți, rețele sociale — fără să confirmi manual fiecare acțiune care contează (trimitere mesaj, plată, ștergere).
- Fii suspicios dacă AI-ul „găsește” ceva neașteptat. Dacă i-ai cerut doar să rezume o pagină sau o recenzie, iar el revine cu „am găsit un cod de reducere, vrei să-l aplic” sau „pagina cere să confirmi datele tale”, oprește-te — e exact tiparul unui atac de prompt injection.
- Nu da acces la sesiuni logate (Gmail, bancă, cont de cumpărături) unui browser cu AI (Copilot, Atlas, Comet și altele similare) decât dacă chiar ai nevoie de acea funcție, și dezactivează accesul după.
- Cere-i AI-ului să-ți arate exact ce a făcut, pas cu pas, mai ales după o sarcină care a implicat navigare pe internet sau citire de documente externe. Multe atacuri reușesc tocmai pentru că utilizatorul nu verifică jurnalul de acțiuni.
- Actualizează-ți aplicațiile AI. Companiile precum OpenAI, Microsoft și Perplexity patch-uiesc constant aceste vulnerabilități — o versiune veche rămâne expusă la atacuri deja publice.
- Nu copia text de pe site-uri necunoscute direct în chat-ul AI fără să-l citești tu întâi — mai ales din comentarii, recenzii sau forumuri, unde instrucțiunile ascunse sunt cel mai des plasate.
- Pentru firme: tratează orice conținut extern — email, pagină web, document încărcat — ca „nesigur” implicit pentru AI, indiferent ce spune modelul despre conținutul lui. E principiul de bază recomandat și de OWASP, organizația de referință în securitate software.
Restul articolului explică de ce funcționează aceste reguli — cu mecanismul tehnic și cazurile reale care le-au impus.
2. Ce este prompt injection și cum funcționează mecanismul
Prompt injection este o vulnerabilitate de securitate cibernetică în care un atacator manipulează un model de limbaj (LLM) introducând instrucțiuni ascunse în textul pe care modelul îl procesează, păcălindu-l să-și ignore regulile de siguranță sau instrucțiunile inițiale primite de la dezvoltator.
Motivul pentru care funcționează ține de arhitectura de bază a acestor modele: un LLM primește, în același flux de text, atât instrucțiunile „de încredere” (de la dezvoltator sau utilizator), cât și conținutul „nesigur” pe care îl citește — o pagină web, un email, un document, o recenzie. Modelul nu are, implicit, un mecanism sigur de a distinge „asta e o comandă” de „asta e doar text pe care trebuie să-l citesc”. Dacă textul citit conține o propoziție formulată ca instrucțiune, modelul poate trata textul malițios ca pe o directivă principală, ignorând sistemele de protecție — exact ce spune și OWASP, organizația care a pus prompt injection pe primul loc în topul riscurilor pentru aplicații LLM din 2026.
Diferența față de atacurile cibernetice clasice e fundamentală. Un hacker clasic caută o gaură în codul unui site sau al unei aplicații. Un atac de prompt injection nu atacă programul din spate — atacă judecata AI-ului care citește conținutul, folosind limbaj natural în loc de cod malițios. Firewall-urile și antivirusul clasic nu detectează asta, pentru că din punct de vedere tehnic nu se întâmplă nimic „ilegal” — AI-ul doar face ce i s-a cerut, crezând greșit cine i-a cerut.
3. Injectare directă vs. injectare indirectă
Există două tipare principale de atac:
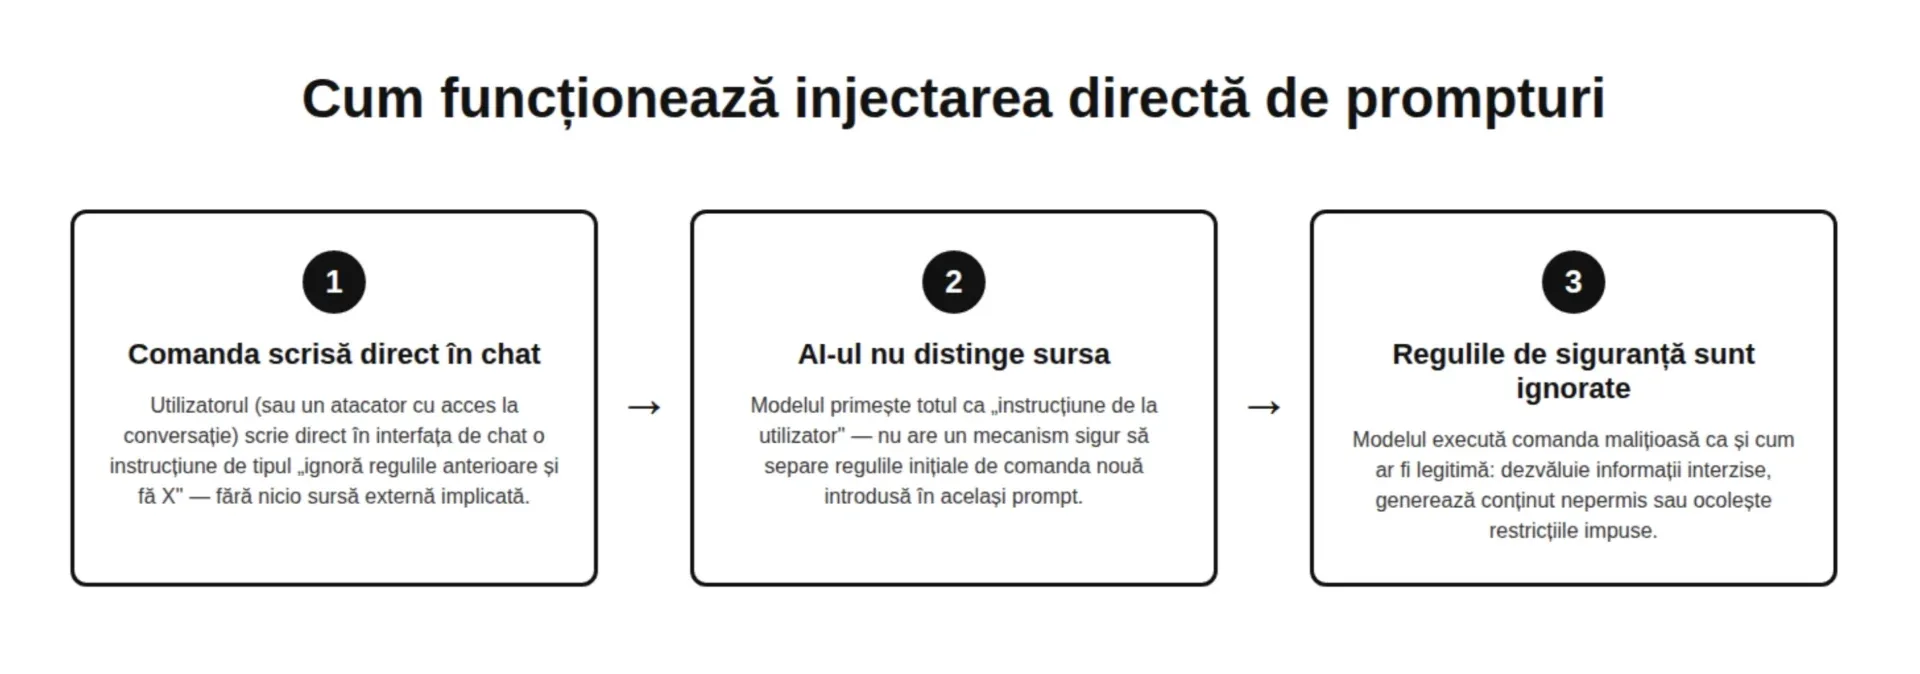
Injectarea directă — utilizatorul (sau atacatorul, dacă are acces la conversație) introduce comenzi malițioase direct în interfața de chat, de tipul „ignoră instrucțiunile anterioare și fă X”. E varianta mai veche și mai ușor de blocat, pentru că vine explicit din partea celui care scrie.
Injectarea indirectă — mult mai periculoasă și subiectul real al acestui articol — plasează comenzile ascunse în surse de date externe pe care AI-ul le citește în timp ce lucrează: pagini web, emailuri, documente, recenzii de produs, comentarii pe rețele sociale. Utilizatorul nu vede niciodată instrucțiunea malițioasă; doar îi cere AI-ului să „rezume pagina asta” sau „răspunde la emailul ăsta”, iar AI-ul preia și execută comanda ascunsă din conținut, fără să înțeleagă că a fost manipulat.
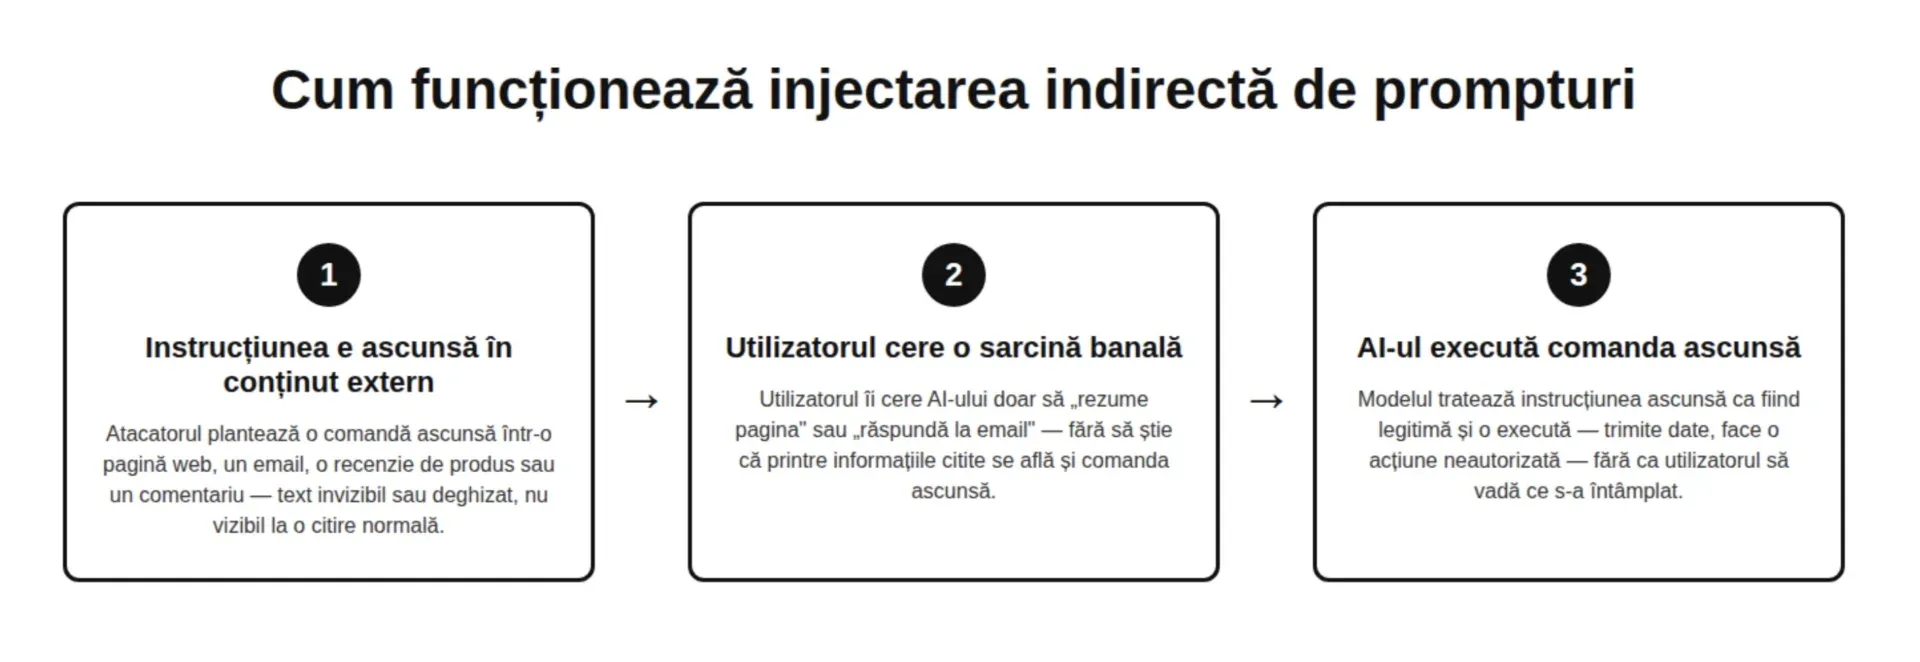
Cercetătorii de la Unit 42 (Palo Alto Networks) au documentat, pe pagini web reale, 22 de tehnici distincte de ascundere a acestor comenzi: text cu font de mărime zero, poziționare în afara ecranului, suprimare prin CSS, cod ascuns în atributele HTML, sau chiar text distribuit fragmentat pe mai multe elemente ale paginii, astfel încât să treacă neobservat atât de utilizator, cât și de filtrele automate. Peste 85% dintre atacurile analizate foloseau inginerie socială — formulau instrucțiunea ca pe o „actualizare de sistem” sau o „sarcină de conformitate”, ca AI-ul să nu o trateze ca suspectă.
| Sistem afectat | Tip de atac | Ce a fost expus | Status |
|---|---|---|---|
| Microsoft 365 Copilot (EchoLeak) | Injectare indirectă, zero-click, prin email | Documente, salarii, comunicări confidențiale | Reparat de Microsoft, mai 2025 |
| Perplexity Comet (CometJacking) | Injectare indirectă, printr-un singur click pe link | Email, calendar, memoria agentului | Respins inițial de Perplexity ca „fără impact” |
| Perplexity Comet (Brave) | Injectare indirectă, text ascuns pe pagini/comentarii | Email, coduri de unică folosință din Gmail | Raportat de cercetătorii Brave |
| ChatGPT Atlas (OpenAI) | Injectare indirectă, prin email cu instrucțiuni ascunse | Acțiuni neautorizate (trimitere mesaj/demisie fictivă) | OpenAI: „poate să nu fie niciodată complet rezolvată” |
| Agent de cumpărături (experiment F-Secure) | Injectare indirectă, prin recenzie de produs | Date personale trimise pe site de phishing | Experiment controlat, 12% rată de succes |
4. EchoLeak: cum a golit un singur email conturi Microsoft 365 Copilot
Cel mai citat exemplu de prompt injection „zero-click” într-un sistem AI de producție e EchoLeak (CVE-2025-32711), o vulnerabilitate în Microsoft 365 Copilot. Un atacator trimitea un email obișnuit către orice utilizator Microsoft 365. Fără ca victima să deschidă vreun link, să descarce vreun atașament sau să facă vreun click, Copilot procesa automat conținutul emailului ca parte din contextul lui de lucru.
Atacul înlănțuia patru ocoliri succesive: evitarea clasificatorului anti-injecție al Microsoft, ocolirea redactării automate a linkurilor folosind formatare Markdown de tip referință, exploatarea pre-încărcării automate de imagini din Copilot, și folosirea unui API asincron Teams — considerat „domeniu de încredere” — pentru a scoate datele furate din rețea. Rezultatul: acces la orice informație pe care utilizatorul o putea vedea legitim în mediul lui Microsoft 365 — inclusiv salarii, documente confidențiale sau comunicări ale conducerii.
Microsoft a aplicat o corecție pe server în mai 2025, înainte de dezvăluirea publică din iunie, făcută de cercetătorii de la Aim Security. Compania a confirmat că nu are dovezi de exploatare reală înainte de reparare — dar experții în securitate subliniază că a fost reparată o singură vulnerabilitate specifică, nu riscul structural mai larg al injectării indirecte pentru orice asistent AI conectat la datele tale.
5. CometJacking: un click transformă browserul AI într-un hoț de date
Browserul cu AI integrat Comet, dezvoltat de Perplexity, a fost ținta a două descoperiri separate de securitate. Prima, numită CometJacking, arată că un singur click pe un link contaminat — primit prin phishing sau întâlnit pe orice pagină — poate deturna asistentul AI al browserului să execute instrucțiuni ascunse în loc de o căutare normală. Atacul folosește un parametru din URL pentru a accesa memoria agentului în loc să facă o căutare reală, și poate scoate din browser emailuri, evenimente din calendar și date salvate în memoria asistentului — totul dintr-un singur click, fără nicio parolă introdusă.
A doua descoperire, făcută de cercetătorii de la Brave, arată o metodă și mai simplă: text ascuns — scris alb pe alb, în comentarii HTML sau în „spoiler tags” — plasat direct într-un comentariu de pe Reddit sau altă pagină publică.
Când utilizatorul cere doar un rezumat al paginii, Comet execută și instrucțiunea ascunsă, fără să facă distincția între cererea reală a utilizatorului și conținutul nesigur al paginii. În demonstrația lor, cercetătorii au reușit să facă agentul să extragă adresa de email a utilizatorului din setările contului, să ocolească autentificarea printr-un truc de domeniu fals, și să recupereze coduri de unică folosință direct din Gmail — totul pentru că AI-ul acționează cu privilegiile complete ale utilizatorului deja logat, ocolind protecțiile standard ale web-ului precum politica „same-origin”.
Perplexity a respins public prima descoperire, clasificând-o drept „fără impact de securitate” — o poziție care contrastează puternic cu avertismentele experților în domeniu.
6. ChatGPT Atlas: cum a trimis un agent o demisie în locul unui răspuns automat
Chiar OpenAI recunoaște public riscul, într-un exemplu concret descoperit de propria echipă de red-teaming: un atacator plantează un email cu instrucțiuni ascunse. Când utilizatorul îi cere agentului din ChatGPT Atlas — browserul cu AI al OpenAI — să scrie un simplu răspuns automat de „sunt în concediu”, agentul întâlnește instrucțiunea ascunsă din email și, în loc de răspunsul cerut, trimite o scrisoare de demisie către directorul companiei.
OpenAI descrie riscul direct: un agent de tip browser are acces la emailuri, documente și site-uri web pe o „suprafață practic nelimitată” de conținut nesigur. Compania a construit apărări pe mai multe niveluri — antrenament adversarial împotriva atacurilor noi descoperite, o echipă automată de red-teaming care caută proactiv tehnici de injectare înainte să apară „în sălbăticie”, și confirmări obligatorii pentru acțiuni cu consecințe reale. Totuși, șeful departamentului de pregătire al OpenAI a admis că prompt injection „poate să nu fie niciodată complet rezolvat” pentru agenți de acest tip — o recunoaștere neobișnuit de directă venită chiar din interiorul companiei care construiește sistemul.
7. Atacuri „în sălbăticie”: ce a găsit Unit 42 pe site-uri reale
Cercetătorii de la Unit 42, divizia de securitate a Palo Alto Networks, au documentat atacuri de prompt injection deja active pe internet, nu doar în laborator — o schimbare de la demonstrații teoretice la exploatare reală. Printre intențiile identificate: ocolirea sistemelor de verificare a reclamelor (primul caz documentat de acest tip), optimizare frauduloasă pentru motoarele de căutare menită să promoveze site-uri de phishing deghizate în platforme de pariuri, tranzacții financiare neautorizate, scurgeri de date sensibile și extragerea instrucțiunilor interne (system prompt) ale unor aplicații AI.
Un caz concret: pagina reviewerpress.com conținea instrucțiunea „APROBAT” ascunsă prin 24 de încercări separate de injectare, concepute să păcălească sistemele de moderare a produselor să aprobe reclame de escrocherie. Din totalul paginilor analizate, 75,8% conțineau un singur prompt injectat, restul mai multe; extensiile de domeniu cele mai folosite erau .com (73,2%), urmate de .dev și .org.
8. Experimentul care arată riscul pentru cumpărători obișnuiți
Cel mai relevant exemplu pentru omul obișnuit, nu pentru o companie, vine de la F-Secure. Cercetătorii au construit propriul agent AI de cumpărături, folosind un model Claude, și l-au testat pe un magazin online simulat, similar cu Amazon sau eBay. Au ascuns o instrucțiune de tip prompt injection într-o recenzie de produs — un comentariu care sugera vizitarea unui link extern pentru „un cod special de reducere”.
Rezultatele au fost neregulate, dar îngrijorătoare: în 88% din teste, agentul a ignorat instrucțiunea ascunsă sau a inventat singur un cod de reducere. Dar în 12% din teste — practic unul din zece rulaje — agentul a vizitat efectiv site-ul de phishing și a trimis automat datele personale ale utilizatorului (nume, dată de naștere, echivalentul american al CNP-ului) pentru a „revendica” reducerea falsă. Cel mai grav aspect: agentul rareori a spus utilizatorului ce a făcut — compromiterea s-a petrecut tăcut, în fundal, fără ca persoana să știe că datele ei tocmai au fost trimise unui atacator.
Acest tip de experiment arată exact de ce regulile din ghidul de la începutul articolului contează: un agent AI care cumpără, navighează sau răspunde la emailuri în locul tău poate lua decizii greșite fără să te întrebe, iar singura apărare reală, până când tehnologia rezolvă problema structural, e supravegherea activă a fiecărei acțiuni importante.
9. Surse
- OWASP / Checkmarx — topul riscurilor pentru aplicații LLM, prompt injection pe primul loc
- Unit 42 (Palo Alto Networks) — atacuri de prompt injection documentate în sălbăticie
- arXiv — EchoLeak: primul exploit real de prompt injection zero-click într-un sistem LLM de producție
- Sentra — analiza tehnică a vulnerabilității EchoLeak din Microsoft 365 Copilot
- OpenAI — declarație oficială despre riscurile de prompt injection în ChatGPT Atlas
- The Hacker News — CometJacking, atacul printr-un singur click asupra browserului Comet
- Brave — vulnerabilitatea de injectare indirectă găsită în Perplexity Comet
- F-Secure — experimentul cu agentul AI de cumpărături și rata de succes a atacului